在部署香港站群服务器时,选择“最好”的方案通常是指在可用性、安全性与延迟之间达到平衡,例如使用多可用区负载均衡加上托管的HSM或云KMS来管理密钥;而“最便宜”的方案则可能是利用开放源代码的加密库(如OpenSSL)与廉价VPS结合基本的备份与校验机制。本文将从安全加密、密钥管理、传输加密、以及防篡改与完整性检测等方面,详尽评测适合在香港站群环境中的实用方案与成本建议。
香港站群服务器的优势在于出海带宽充足、到东南亚与大陆的网络延迟低且链路稳定,这对SEO、广告投放与用户体验尤为重要。同时香港的托管商提供多样化的安全服务(如DDoS防护、专用线路),更便于在站群架构中部署统一的安全加密与防篡改策略。
所有站群节点必须强制使用最新的TLS协议(建议TLS 1.3),并启用严格的证书校验与OCSP Stapling。通过集中式证书管理(ACME协议、自动续期)可以降低运维成本。关键点是私钥保护,建议将主密钥托管于HSM或云KMS,避免私钥泄露导致整个站群被破解。
对静态数据(磁盘/对象存储)采用AES-256等强加密;对动态数据在内存中也要注意敏感信息的最小化与加密传输。尽量选择支持客户管理密钥(CMK)的存储服务,便于在不同站群节点间实现统一的安全加密策略与合规审计。
密钥生命周期管理是防止篡改的核心:密钥生成、分发、轮换与撤销都要有流程与日志。使用物理或云端的HSM可以显著提升私钥安全性;结合IAM策略和最小权限原则,确保只有授权服务和人员能够调用加解密接口。
文件与代码仓库应使用签名机制(GPG、代码签名证书),部署包在传输与解包时验证签名。生产环境可部署文件完整性检测工具(如AIDE、Tripwire)定期比对校验值,发现异常立即告警并触发回滚或隔离流程,从而实现主动的防篡改能力。
在站群边缘部署Web应用防火墙(WAF)配合速率限制、IP信誉库与Bot管理,可以拦截常见的注入、跨站脚本与接口滥用等攻击。同时在每个节点部署主机入侵检测(HIDS)与进程完整性监控,监测异常进程、未知端口或内存篡改行为。
为降低人为篡改风险,建议采用不可变基础镜像(Immutable Images)与签名的制品仓库。CI/CD流水线应在构建阶段完成签名与扫描(漏洞、依赖检测),部署时仅允许通过签名验证的制品上生产环境,任何未经签名的变更均被拒绝。
站群节点之间的数据同步要保证一致性:使用增量备份、快照与多区域复制,并对备份数据做独立的签名与校验,防止备份被篡改或勒索软件污染。定期进行恢复演练,验证备份的完整性与恢复时间(RTO/RPO)。
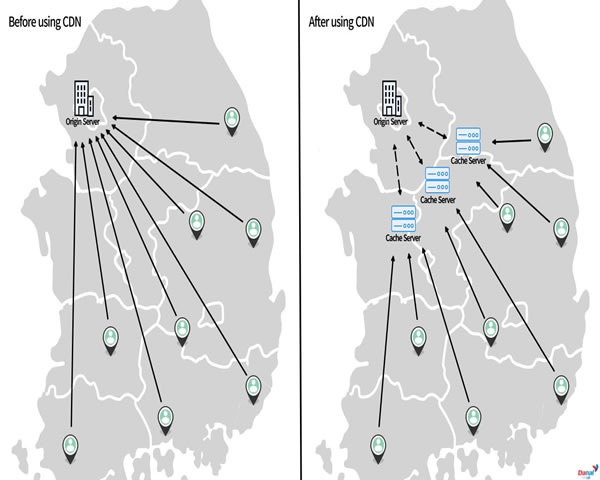
对于中小型站群,成本敏感时可优先保证传输加密与基本的完整性校验,使用开源工具并结合云服务的基础KMS;对于对安全性有高要求的企业,投入在HSM、托管WAF与多层日志审计上是必要的。合理的负载均衡与缓存策略(CDN、边缘缓存)还能在保障安全的同时降低带宽与计算成本。
部署时建议按以下清单执行:1) 强制TLS 1.3并集中管理证书;2) 私钥使用HSM或KMS;3) 部署WAF与HIDS;4) 对制品与备份实施签名与完整性校验;5) 使用不可变镜像与签名制品;6) 定期演练恢复与响应。以上措施结合自动化运维可大幅提升站群的安全性与抗篡改能力。
在香港部署的站群服务器通过合理的安全加密、密钥管理和防篡改技术,可在保证低延迟的同时实现高可靠性与合规性。根据预算选择分级策略:从最便宜的开源+自动化方案,到最好(最全面)的托管HSM+企业级WAF组合,都是可行的路径。关键在于把安全与流程自动化、可审计与可恢复三者结合,才能在实际运营中既节约成本又降低风险。